DSMM(数据安全能力成熟度模型)作为我国数据安全领域的首个国家标准,其核心价值在于将抽象的法律合规要求转化为可量化、可评估的控制点。它通过三维立体架构:数据生存周期、能力维度、成熟度等级,为企业提供了一套从“无序”到“持续优化”的阶梯式数据安全建设路径。以下基于国标原文及标准出台背景,对其框架与评估逻辑做深度拆解。
一、解析标准出台背景:法规与监管要求双重驱动
近年来,我国数据安全法律体系逐步完善,《网络安全法》《数据安全法》《个人信息保护法》相继实施,对企业数据安全管理提出了明确要求。特别是《数据安全法》,明确推动建立数据分类分级保护制度,要求企业按照数据重要程度和风险等级采取相应保护措施。
随后,行业监管和执法检查持续加强,数据泄露、敏感信息保护不足等问题,逐渐成为监管关注重点。企业单纯依靠网络安全设备或零散制度,已经难以满足合规要求,亟需一套标准化体系来系统证明数据安全能力。
在以上背景下,企业经常面临“知道要合规,却不知道怎么落地”的困境。GB/T37988-2019《信息安全技术数据安全能力成熟度模型》于2019年8月发布、2020年3月正式实施,正好承接上述要求,把法律原则转化为可核查、可评估的控制点,为监管检查、企业自评估、第三方认证提供统一标准支撑。
二、DSMM标准自身定义:核心框架与评估逻辑
DSMM全称DataSecurityCapabilityMaturityModel,即数据安全能力成熟度模型,是国
内面向数据安全领域的首个国家标准。DSMM以组织的数据为中心,围绕数据全生命周期,从4个能力维度,按照1-5级成熟度,来评价组织的数据安全能力。整套标准是一套完整的三维立体模型,三大维度相互支撑:
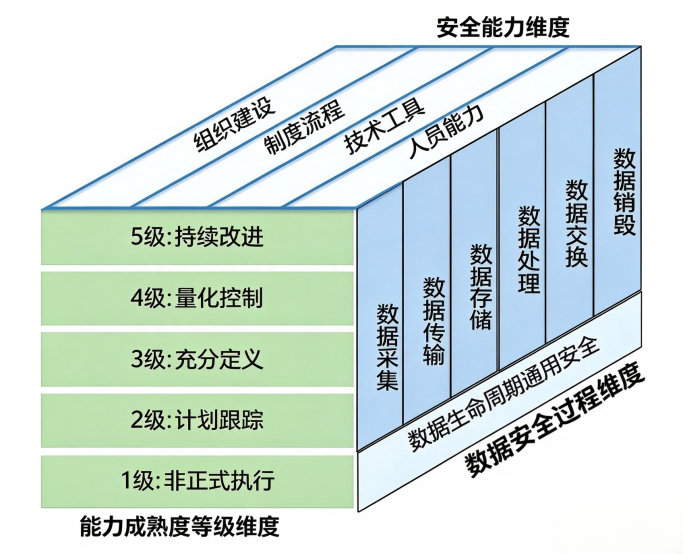
(一)数据安全过程维度:
①数据安全过程包括数据生存周期安全过程和通用安全过程;
②数据生存周期安全过程具体包括:数据采集安全、数据传输安全、数据存储安全、数据处理安全、数据交换安全、数据销毁安全6个阶段。
(二)安全能力维度:安全能力维度明确了组织在数据安全領域应具备的能力.包括组织建设、制度流程、技术工具。
(三)成熟度等级维度:数据安全能力成熟度等级划分为五级,其体包括:1级是非正式执行级,2级是计划跟踪级,3级是充分定义级,4级是量化控制级,5级是持续优化级。
三、DSMM五级成熟度等级描述
DSMM一共设置5个递进式成熟度等级,等级越高,代表数据安全管控越规范,五个等级具体简述如下:
等级1非正式执行:随机、无序、被动地执行安全过程,依赖于个人经验,无法复制;
等级2计划跟踪:在业务系统级别主动地实现了安全过程的计划与执行,但没有形成体系化;
等级3充分定义:在组织级别实现了安全过程的规范执行;
等级4量化控制:建立了量化目标,安全过程可度量;
等级5持续优化:根据组织的整体目标,不断改进和优化安全过程。
这五个等级由低到高递进,体现了企业从被动、零散、依赖个人经验,逐步走向规范化、体系化、量化管理和持续优化的过程,企业每提升一个成熟度等级,本质上都是在把合规要求转化为自身可持续的安全能力。以评促建、以评促改,让数据安全从被动应对走向主动治理。